

Oeps! Er ging wat fout.. Check de verplichte velden op fouten.

Een website beveiligen betekent dat je je website, je data en je bezoekers beschermt tegen hackers, malware en datalekken. Dat doe je met een beveiligde HTTPS-verbinding, sterke wachtwoorden met tweestapsverificatie, up-to-date software, back-ups en strikte toegangsrechten. Minstens zo belangrijk is de keuze voor een veilig platform en goed beveiligd codebeheer. Zo voorkom je dat één zwakke plek je omzet, je vindbaarheid en het vertrouwen van klanten kost.

Key takeaways
Een beveiligde website is belangrijk omdat één lek direct gevolgen heeft voor je klanten, je omzet en je reputatie. Cybercriminelen gebruiken geautomatiseerde software die dag en nacht het internet afscant op kwetsbare websites. Een kleine ondernemer is voor hen dus net zo interessant als een groot bedrijf.
De gevolgen van een gehackte website zijn concreet:
Website beveiliging is dus niet alleen een technisch onderwerp. Het raakt direct aan je marketing, je conversie en je juridische verplichtingen.

De grootste risico's voor een website zijn verouderde software, zwakke inloggegevens en slecht beveiligde toegang. Hackers zoeken altijd de makkelijkste weg naar binnen, en die zit zelden in geavanceerde technieken.
Plugins zijn verreweg de grootste bron van kwetsbaarheden. Volgens het State of WordPress Security-rapport van Patchstack werden er in 2024 7.966 nieuwe kwetsbaarheden gevonden in het WordPress-ecosysteem, waarvan 96 procent in plugins zat. Elke plugin die je installeert, is dus een extra deur die je zelf op slot moet houden. Wie twijfelt over zijn platform, leest in de vergelijking WordPress vs Webflow vs Shopify waar de verschillen zitten.
Een wachtwoord dat op meerdere plekken wordt gebruikt, ligt vroeg of laat op straat door een datalek bij een andere dienst. Zonder tweestapsverificatie is dat wachtwoord genoeg om binnen te komen in je CMS, je hosting of je codebeheer.
Zonder SSL-certificaat wordt informatie tussen de bezoeker en je website onversleuteld verstuurd. Browsers als Chrome tonen dan een waarschuwing, wat bezoekers afschrikt en je conversie verlaagt.
Oud-medewerkers, een freelancer van jaren geleden of een gedeeld beheerdersaccount: elk account dat niet meer nodig is, is een risico. Hoe meer mensen volledige toegang hebben, hoe groter de kans dat er ergens een inlog uitlekt.
Via een nep-inlogpagina of een besmette download proberen aanvallers inloggegevens te stelen. Met die gegevens plaatsen ze ongemerkt malware of spam op je website, soms maandenlang zonder dat je het doorhebt.
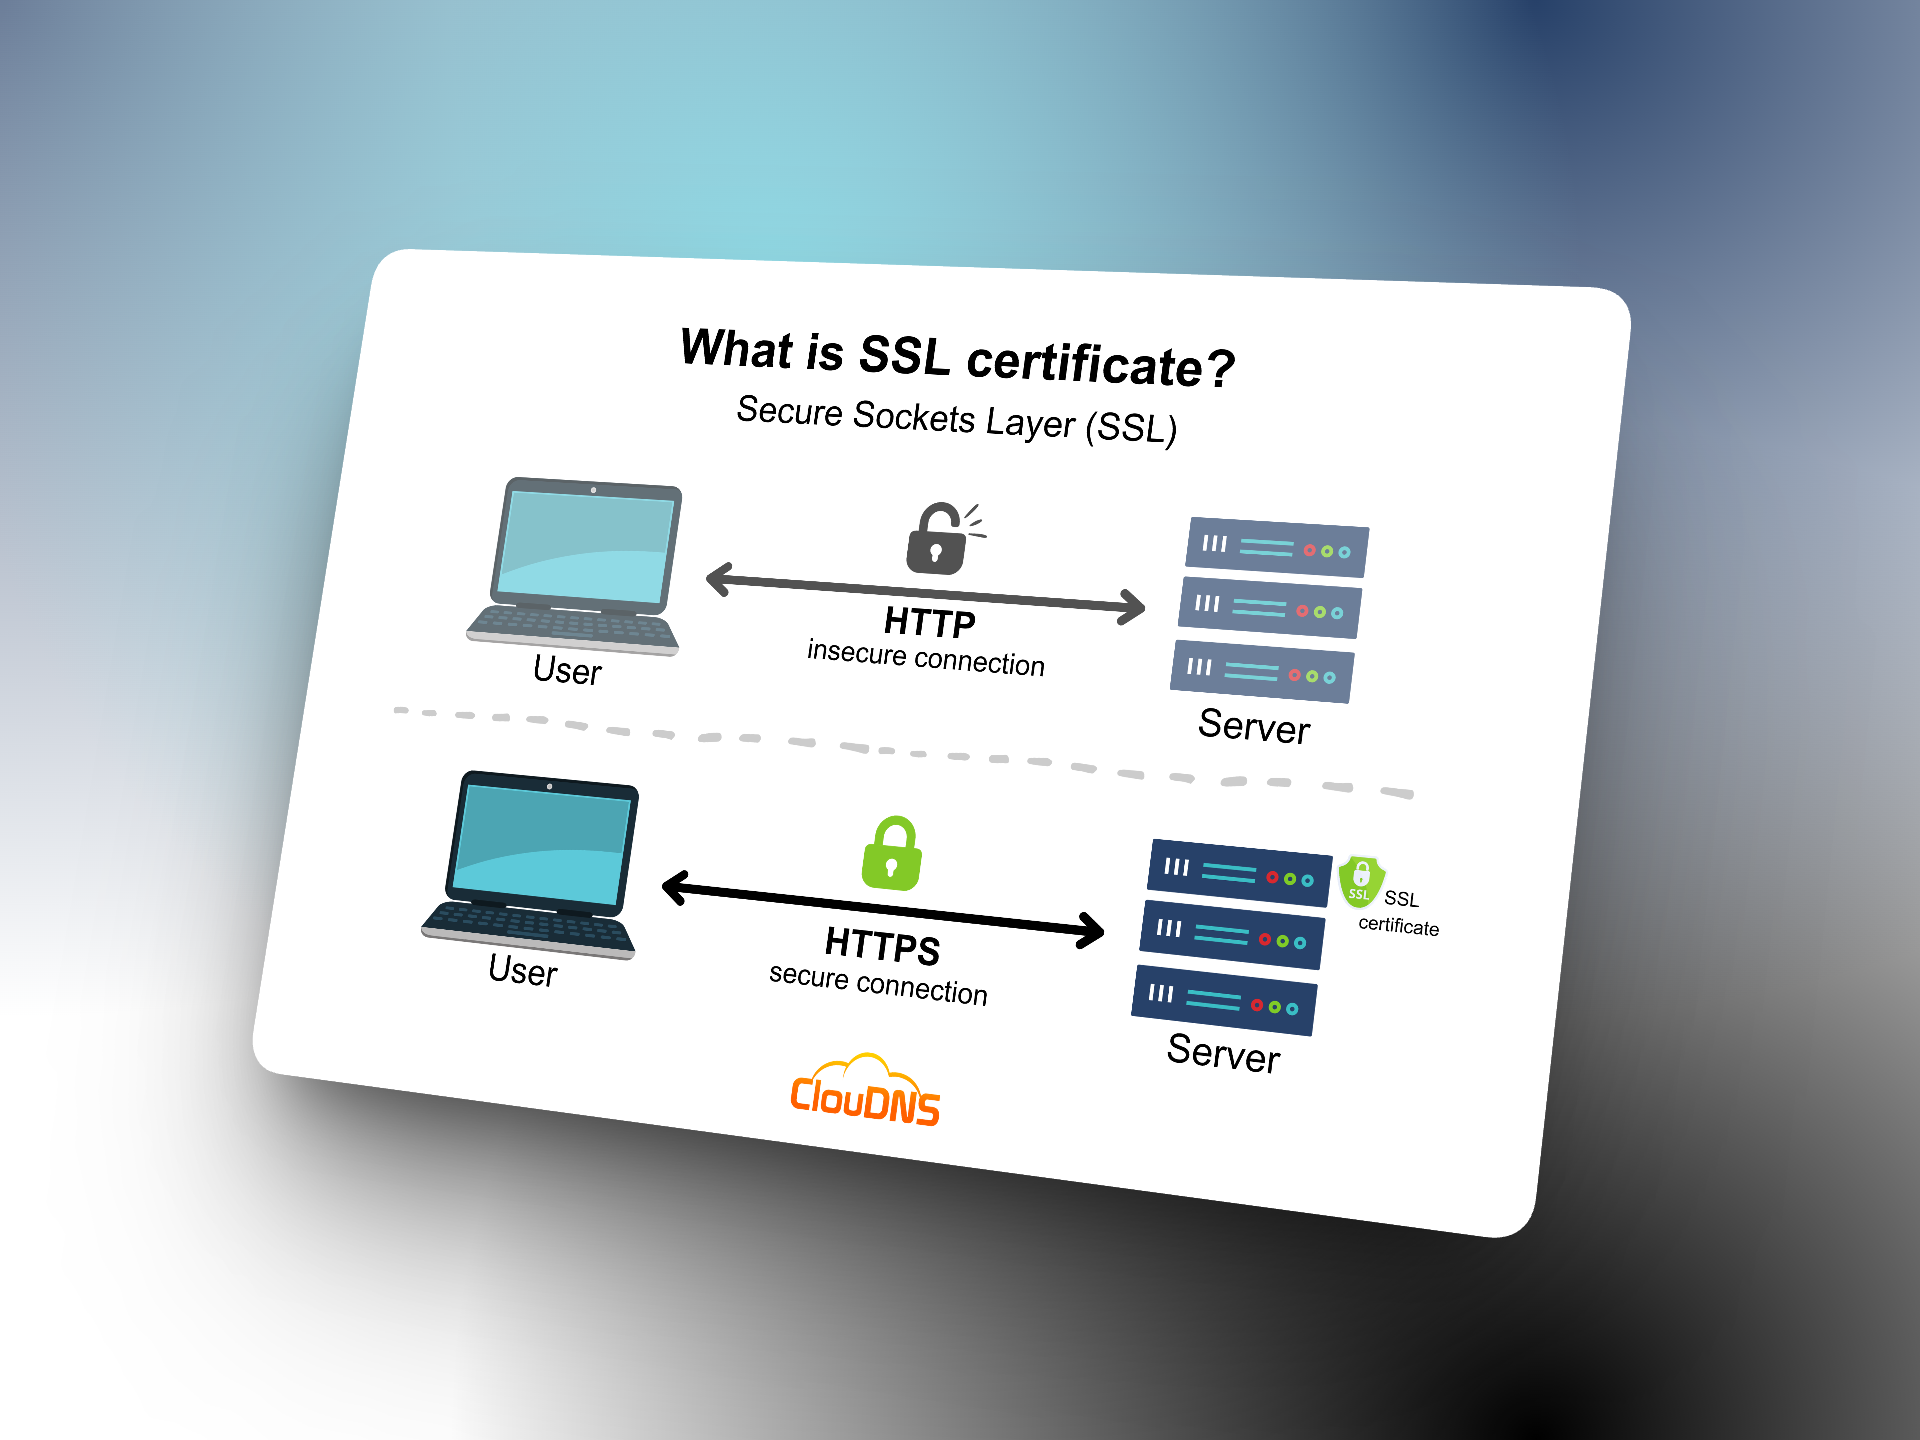
Een website beveilig je door een aantal vaste maatregelen consequent toe te passen. Geen van deze stappen is ingewikkeld, maar samen maken ze het verschil tussen een makkelijk en een onaantrekkelijk doelwit.

Het platform waarop je website draait, bepaalt voor een groot deel hoeveel beveiliging je zelf moet regelen. Bij een open source CMS met veel plugins ben je zelf verantwoordelijk voor updates, hosting en serverinstellingen. Mis je één update, dan staat de deur open.
Bij beheerde platforms zoals Webflow en Shopify regelt het platform de hosting, het SSL-certificaat en de beveiligingsupdates. Er draaien geen losse plugins op je eigen server die kunnen verouderen, waardoor het grootste risico uit het rijtje hierboven grotendeels verdwijnt. Shopify voldoet daarnaast aan de PCI DSS-standaard voor het veilig verwerken van betalingen, wat voor een webshop een belangrijk voordeel is.
Bij een maatwerk website met eigen code verschuift de verantwoordelijkheid naar het codebeheer. Daar zit dan de sleutel tot de hele website, en daar moet de beveiliging dus het strengst zijn. Welke keuze het beste bij je past, lees je in het artikel over AI-websites en maatwerk websites.
HYPE Agency ziet beveiliging niet als een extra laag die je achteraf toevoegt, maar als de basis onder elke website. Een website kan er nog zo goed uitzien, als de fundering niet veilig is, heeft niemand er iets aan. Het team achter website laten maken bij HYPE Agency, met Tim, Arthur en Seb, heeft samen meer dan negen jaar ervaring in het bouwen van websites.
Die basis begint bij het codebeheer. HYPE Agency ontwerpt websites in Figma en bouwt ze in Webflow of met Claude Code, waarna de code in GitHub wordt beheerd. Toegang tot GitHub is beveiligd met meerdere authenticatiestappen, zodat een gelekt wachtwoord nooit genoeg is om bij de code te komen. Iedereen krijgt alleen de rechten die nodig zijn, en elke wijziging is terug te zien en terug te draaien. Daarnaast heeft HYPE Agency de eigen systemen laten testen door een ethisch hacker, die onder meer kwetsbaarheden, serverinstellingen, rechtenstructuren en authenticatie heeft gecontroleerd.
Tegelijk is een veilige website voor HYPE Agency nooit een saaie website. Juist nu veel websites met AI op dezelfde templates worden gebouwd, werkt HYPE Agency altijd vanuit een eigen designsysteem. Het doel is een perfecte balans tussen design, performance en conversie, op een fundering die veilig en toekomstbestendig is.
Situatie
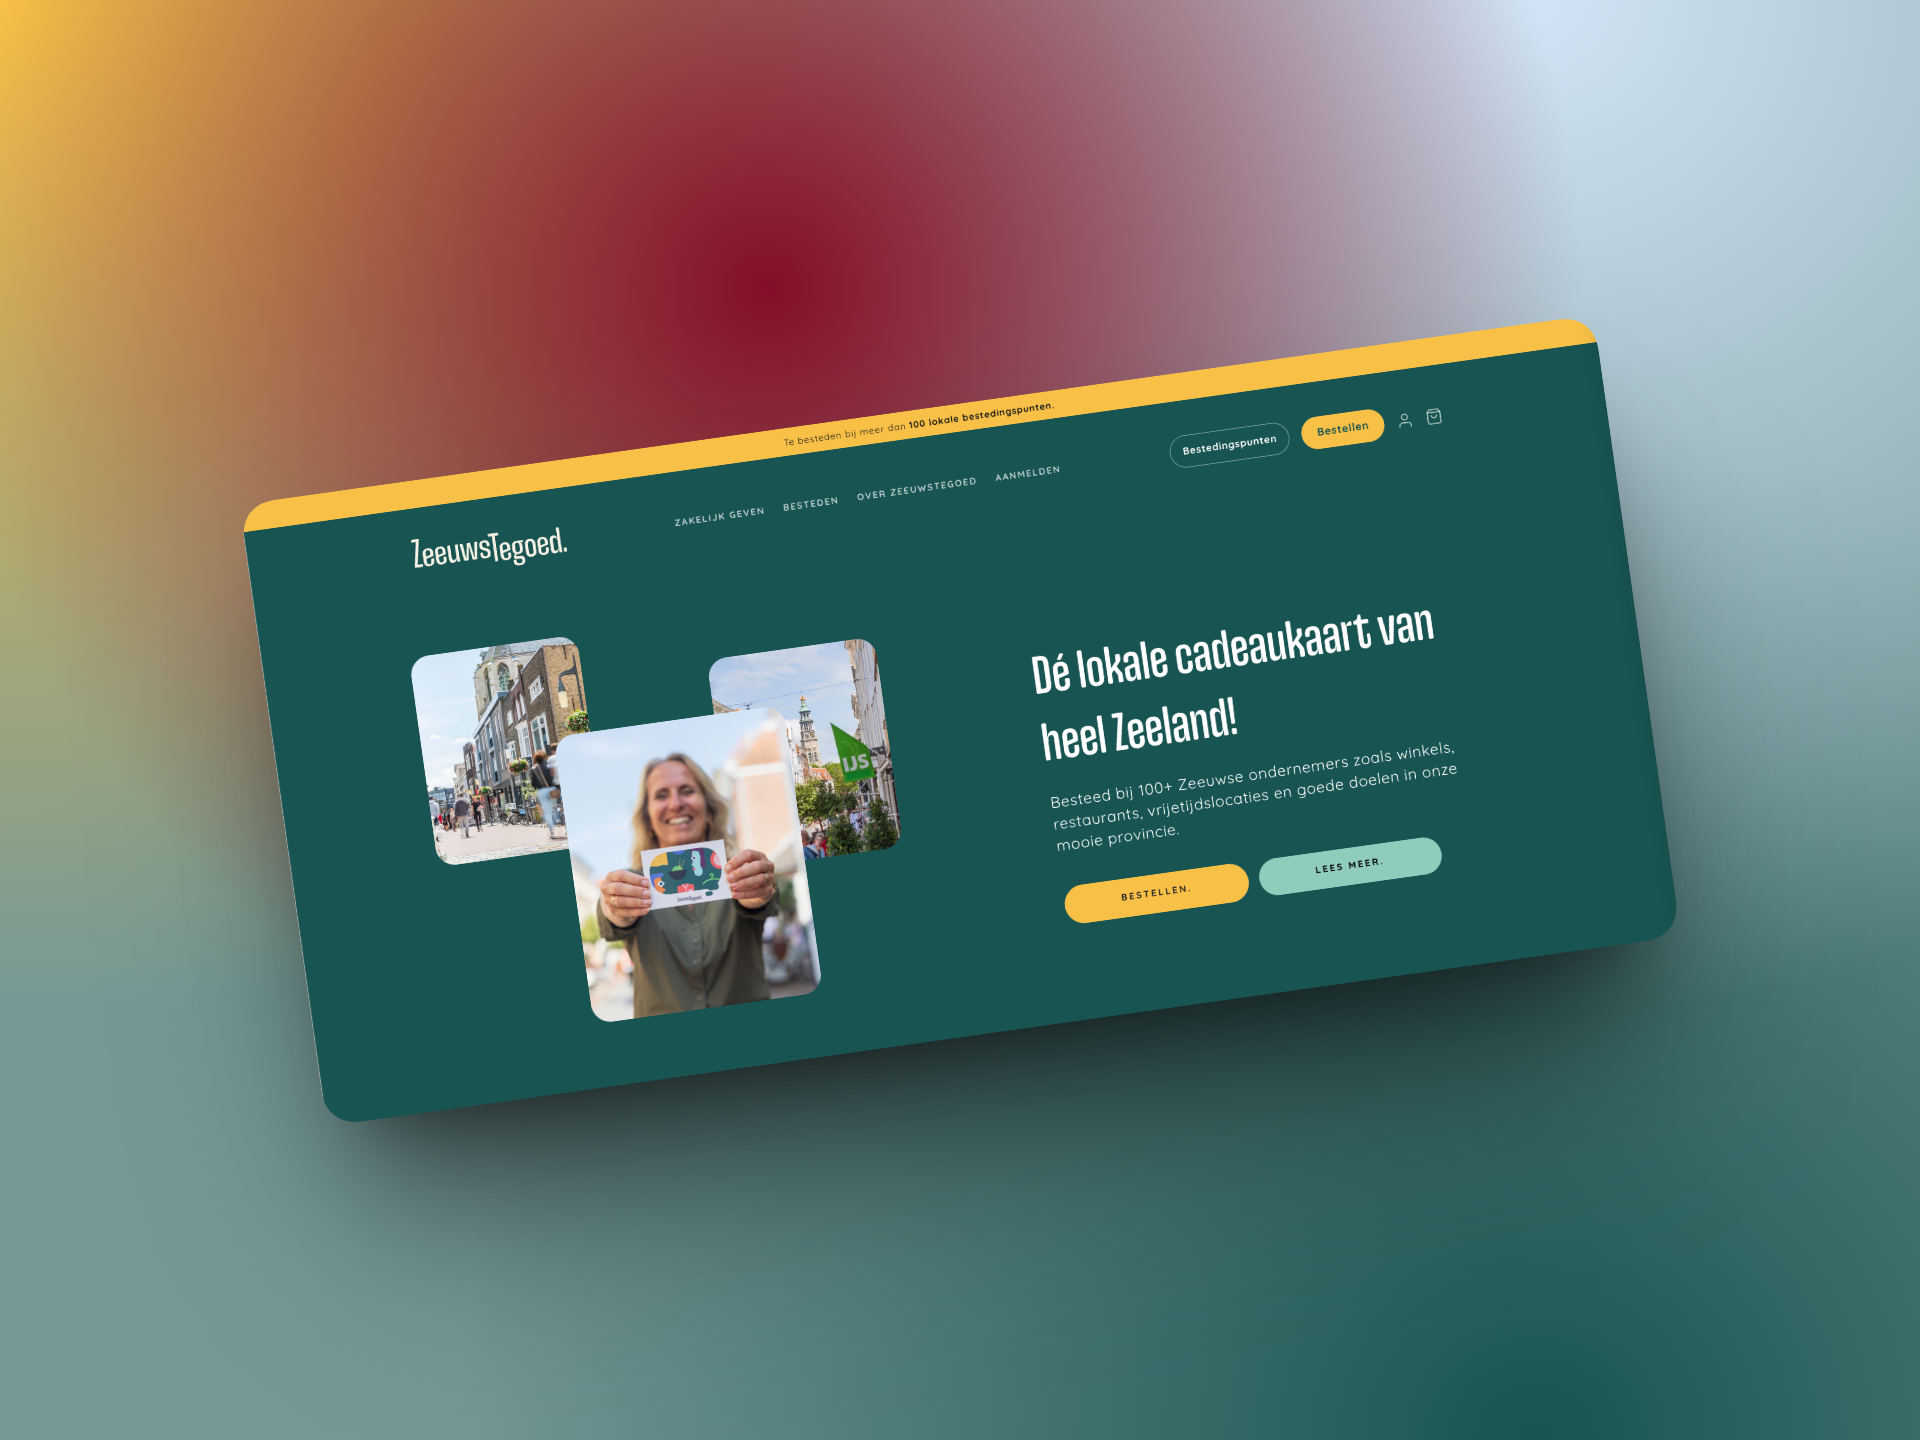
ZeeuwsTegoed is de lokale cadeaukaart van Zeeland, te besteden bij meer dan honderd aangesloten ondernemers. Het initiatief was uitgegroeid tot een begrip, maar het oude platform groeide niet mee. Het beheer was omslachtig, grotere zakelijke bestellingen pasten niet in de webshop en de uitstraling sloot niet meer aan bij de positie van het merk. Omdat particulieren en bedrijven online betalen en er klant- en kaartgegevens worden verwerkt, moest het nieuwe platform ook op het gebied van veiligheid volledig op orde zijn.
Oplossing van HYPE Agency
HYPE Agency migreerde het volledige platform naar Shopify, inclusief producten, klantdata en bestaande kaartgegevens. Shopify zorgt voor een beveiligde HTTPS-verbinding, betrouwbare hosting en een betaalomgeving die voldoet aan de PCI DSS-standaard, zodat betalingen via iDEAL veilig worden afgehandeld. Shopify werkt met eigen accounts per medewerker, waarbij je per persoon bepaalt welke rechten iemand krijgt. Nieuwe ondernemers melden zich via een eigen aanmeldflow aan als bestedingspunt, zonder handmatige tussenkomst. Op die veilige basis bouwden we een merkgerichte webshop die de Zeeuwse identiteit uitstraalt, met twee bestelsporen voor zakelijke klanten, een doorzoekbaar overzicht van alle bestedingspunten en een saldocheck via kaartnummer en QR-code.
Resultaat
ZeeuwsTegoed heeft nu een webshop die veilig, schaalbaar en visueel sterk is. Particulieren bestellen in een paar klikken, bedrijven vinden direct de route die bij hun order past en nieuwe ondernemers sluiten zichzelf aan zonder tussenkomst. Het beheer is een stuk lichter geworden en het merk oogt net zo professioneel als het inmiddels is.
Wil je weten hoe veilig jouw huidige website is, of wil je een nieuwe website die veilig, snel en visueel sterk is? Neem gerust contact met ons op. We kijken graag met je mee en denken vrijblijvend na over de beste aanpak voor jouw website.
Nee, een SSL-certificaat is een belangrijke basis, maar niet genoeg. SSL versleutelt alleen het verkeer tussen de bezoeker en je website. Het beschermt niet tegen verouderde plugins, zwakke wachtwoorden of accounts met te veel rechten, en juist daar ontstaan de meeste hacks.
Webflow is standaard beter beveiligd, omdat het platform zelf de hosting, het SSL-certificaat en de updates regelt en er geen losse plugins zijn die kunnen verouderen. WordPress kan ook veilig zijn, maar vraagt veel meer onderhoud. Het verschil lees je in de vergelijking WordPress vs Webflow vs Shopify.
Wijzig direct alle wachtwoorden, zet tweestapsverificatie aan en haal de website zo nodig tijdelijk offline. Zet daarna een schone back-up terug en zoek uit hoe de aanvaller binnen is gekomen, zodat het lek wordt gedicht. Zijn er persoonsgegevens gelekt, dan meld je dat binnen 72 uur bij de Autoriteit Persoonsgegevens.
Een eerste check is of je website overal via HTTPS laadt, of je software up-to-date is en of tweestapsverificatie aanstaat op alle beheeraccounts. Kijk ook wie er toegang heeft en wanneer de laatste back-up is gemaakt. Voor zekerheid laat je een specialist de website controleren op kwetsbaarheden. Via de contactpagina denken we daar graag over mee.
De basis hoeft weinig te kosten: een wachtwoordmanager, tweestapsverificatie en regelmatige updates zijn goedkoop of gratis. Bij beheerde platforms als Webflow en Shopify zitten hosting en SSL in het abonnement. De grootste kosten ontstaan juist als het misgaat, door herstelwerk, gemiste omzet en reputatieschade.